数据库中勒索病毒这5个操作千万别做,AIGC数据资产保护亟待重构

数据库中勒索病毒后,这5个操作千万别做——AIGC时代数据资产保护迫在眉睫


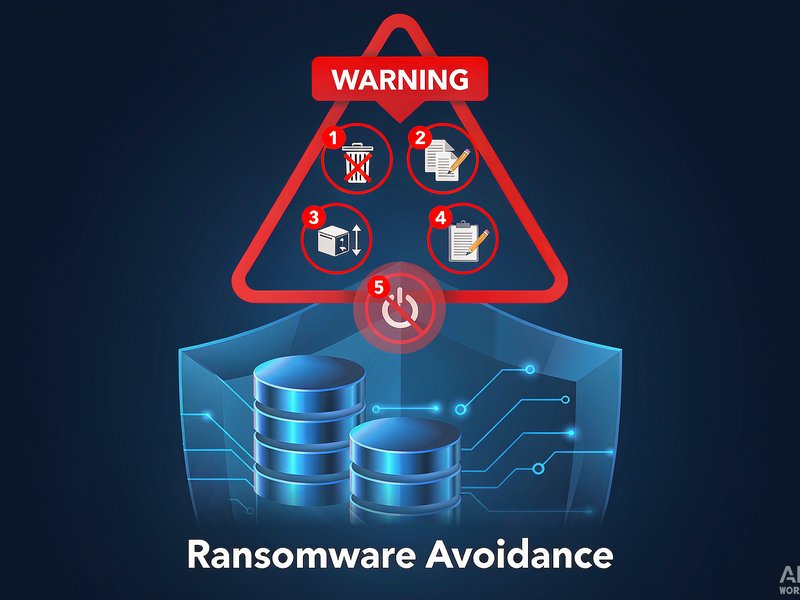
在AIGC技术高速发展的时代,企业数据已经从单纯的业务记录升级为训练AI模型、挖掘商业洞察的核心资产。当勒索病毒加密数据库后,每一个错误操作都可能让这些珍贵的数据资产付诸东流。以下是为企业运维人员整理的5个绝对不能做的操作。


错误一:重启服务器


为什么不能做?

重启服务器会触发以下风险:

  • 系统自动写入新的日志文件,可能覆盖未被加密的数据区域
  • 服务器重启过程中可能触发RAID控制器自动重建操作
  • 内存中未写入磁盘的数据永久丢失
  •  

    正确做法: 发现被加密后立即断开网络,但保持服务器开机运行,等待专业工程师指示。


    错误二:运行杀毒软件或解密工具


    为什么不能做?

    杀毒软件会尝试清除病毒程序,但在此过程中可能:

  • 锁定或删除被加密的数据库文件
  • 修改文件系统元数据,破坏底层数据结构
  • 触发病毒的自毁机制导致数据被二次加密
  •  

    免费解密工具更是危险重重,部分工具本身就是伪装成解密器的病毒程序。


    正确做法: 不要运行任何第三方程序,联系专业数据恢复团队处理。


    错误三:安装操作系统或格式化硬盘


    为什么不能做?

    格式化或重装系统是不可逆的操作:

  • 文件系统被重置,目录结构永久丢失
  • 数据区域可能被新系统写入覆盖
  • 底层数据恢复难度从物理镜像级上升到碎片重组级
  •  

    正确做法: 保留当前系统环境不变,专业团队可以通过只读镜像技术提取数据。


    错误四:支付赎金


    为什么不能做?

    支付赎金存在的多重风险:

  • 据统计,仅约60%的受害者在支付赎金后成功解密数据
  • 部分攻击者收到赎金后失联,解密工具无效
  • 支付赎金的企业往往在3-6个月内再次受到攻击
  • 支付赎金违反部分行业合规要求
  •  

    正确做法: 联系专业恢复团队评估解密可行性,专业解密成功率远超支付赎金。


    错误五:自行删除勒索信或将加密文件移动到其他位置


    为什么不能做?

  • 勒索信中包含攻击者ID、加密密钥标识等重要信息,是解密分析的关键线索
  • 移动加密文件会破坏文件与元数据的关联关系
  • 可能导致加密文件的关联信息丢失,增加恢复难度
  •  

    正确做法: 保留所有勒索信和加密文件原位置不动。


    AIGC时代数据资产保护建议


    在AIGC技术变革的背景下,企业数据资产保护应升级为智能化体系:


    智能化备份方案

  • 部署AI驱动的智能备份系统,自动识别核心数据资产
  • 定期备份校验,确保备份文件可用
  • 3-2-1备份策略升级为3-2-1-1(增加离线/异地副本)
  •  

    智能威胁检测

  • 部署AIOps运维监控平台,实时检测异常行为
  • 建立基线行为模型,自动识别攻击早期信号
  • 实现自动化应急响应,缩短攻击发现时间
  •  

    专业恢复能力储备

  • 与专业数据恢复机构建立长期合作关系
  • 定期进行恢复演练,验证应急方案可行性
  • 建立数据安全预案,确保危机时刻快速响应
  •  

    ---


    【免费咨询入口】

    ? 免费故障检测:专业工程师一对一远程诊断,评估恢复可行性

    ? 服务热线:0592-5971726

    ? 售后电话:15392031800(微信同号)

    ? 在线咨询:扫码添加技术支持微信

    ? 邮箱:32518962@qq.com

    ? 厦门线下服务:厦门市集美区杏林湾路466号1209室之一(支持上门检测)

    ? 服务承诺:不成功不收费 | 只读镜像不改动原盘 | 全程1V1托管


    如需帮助,欢迎立即联系我们,专业数据恢复团队为您保驾护航!